
Firewall là gì? Tìm hiểu các tính năng của Firewall
Firewall giúp kiểm soát luồng thông tin giữa Intranet và Internet, chúng phát hiện và phán xét những hành vi được truy cập và không được truy cập vào bên trong hệ thống, đảm bảo tối đa sự an toàn thông tin. Hãy cùng chúng tôi tìm hiểu trong nội dung dưới đây.
Firewall (tường lửa) là thiết bị hoặc phần mềm đứng giữa mạng nội bộ và Internet, kiểm tra mọi gói tin đi qua và quyết định cho qua hay chặn lại theo bộ luật định trước. Nó là lớp phòng thủ đầu tiên của mọi hệ thống mạng doanh nghiệp: không có tường lửa, mọi máy trong mạng đều phơi trực tiếp ra Internet.
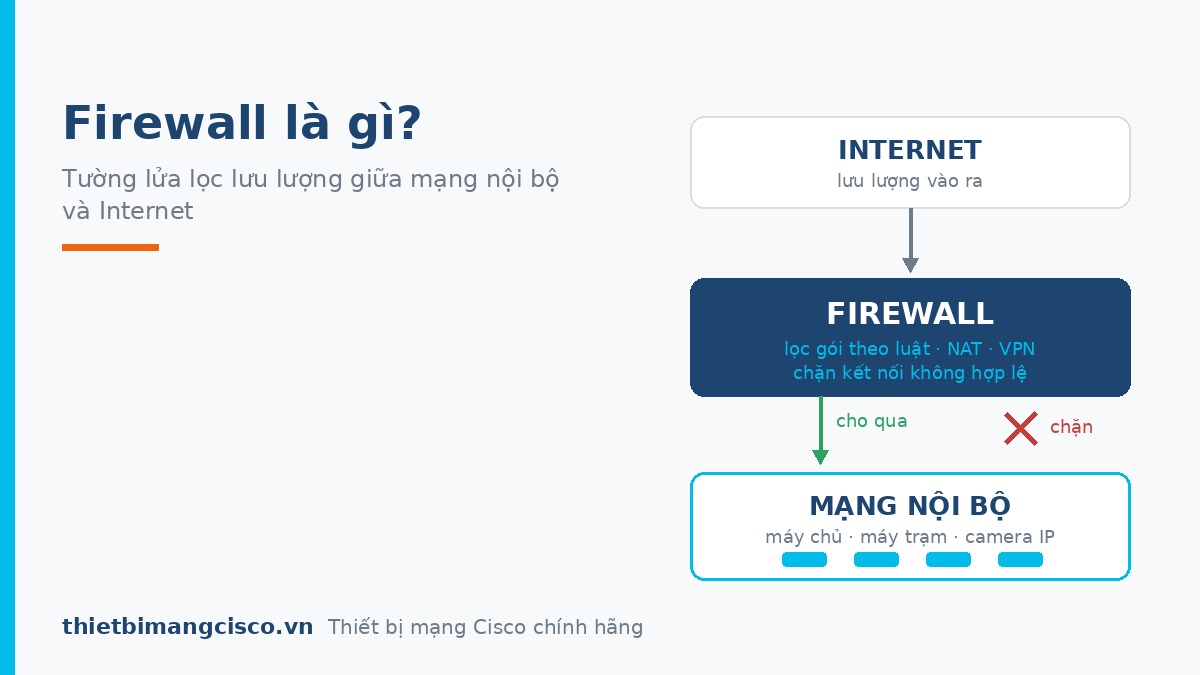
Firewall hoạt động thế nào?
Mọi kết nối ra vào đều phải chạy qua tường lửa, và nó so từng gói tin với bảng luật: địa chỉ nguồn, địa chỉ đích, cổng dịch vụ, chiều kết nối. Khớp luật cho phép thì đi tiếp, không khớp thì loại bỏ. Ba cơ chế theo mức độ thông minh tăng dần:
- Lọc gói (packet filtering): nhìn từng gói riêng lẻ theo địa chỉ và cổng. Nhanh, nhẹ, nhưng không biết gói đó thuộc kết nối nào — tương tự access-list trên switch và router (xem bài cấu hình ACL trên thiết bị Cisco).
- Theo trạng thái (stateful inspection): nhớ kết nối nào do máy bên trong chủ động mở, tự cho chiều trả lời quay về; kết nối lạ từ ngoài gõ vào thì chặn. Đây là mức tối thiểu của firewall doanh nghiệp ngày nay.
- Thế hệ mới (NGFW): đọc sâu tới tầng ứng dụng — nhận diện được ứng dụng nào đang chạy bất kể cổng, chặn mã độc trong nội dung, tích hợp chống xâm nhập IPS và lọc web.
Firewall có những tính năng gì ngoài chặn/cho qua?
- NAT: giấu toàn bộ địa chỉ nội bộ sau một địa chỉ công cộng — bên ngoài không nhìn thấy cấu trúc mạng bên trong.
- VPN: mở đường hầm mã hoá cho người làm việc từ xa và nối các chi nhánh với nhau qua Internet.
- Chia vùng an ninh: tách mạng thành các vùng tin cậy khác nhau — mạng văn phòng, mạng máy chủ, mạng khách, vùng DMZ cho dịch vụ công khai — và kiểm soát lưu lượng giữa các vùng.
- Chống tấn công từ chối dịch vụ: nhận diện và cắt các luồng kết nối dồn dập bất thường.
- Nhật ký và cảnh báo: ghi lại kết nối bị chặn — nguồn dữ liệu đầu tiên khi điều tra sự cố.
Phân loại firewall: chọn loại nào cho ai?
| Loại | Là gì | Hợp với ai |
|---|---|---|
| Firewall phần mềm | Chạy trên máy tính hoặc máy chủ (Windows Firewall, iptables) | Bảo vệ từng máy; không thay được tường lửa biên |
| Firewall trên router | Tính năng lọc gói kèm theo router văn phòng | Hộ gia đình, văn phòng rất nhỏ |
| Firewall phần cứng chuyên dụng | Thiết bị riêng đặt ở biên mạng, thông lượng ổn định | Doanh nghiệp từ vài chục người trở lên |
| NGFW | Firewall phần cứng + IPS + nhận diện ứng dụng + lọc web | Doanh nghiệp coi trọng an ninh, có dữ liệu quan trọng |
| Firewall đám mây | Dịch vụ lọc đặt trên hạ tầng nhà cung cấp | Hệ thống chạy trên cloud, văn phòng phân tán |
Doanh nghiệp cần firewall khi nào và chọn thế nào?
Ngay khi mạng có tài sản đáng bảo vệ: máy chủ kế toán, dữ liệu khách hàng, camera an ninh. Ba câu hỏi định cỡ thiết bị:
- Băng thông Internet bao nhiêu? Thông lượng firewall (nhất là khi bật IPS) phải lớn hơn đường truyền, kẻo tường lửa thành nút thắt của cả mạng.
- Bao nhiêu người dùng đồng thời? Số kết nối đồng thời của thiết bị phải dư so với thực tế — mỗi máy tính mở hàng trăm kết nối.
- Có làm việc từ xa, nhiều chi nhánh không? Nếu có, số đường hầm VPN và thông lượng mã hoá là thông số phải soi.
Với hệ sinh thái Cisco, dòng Cisco ASA 5500 là lựa chọn quen thuộc cho doanh nghiệp vừa; các dự án mới thường lên Secure Firewall (Firepower) — bản kế nhiệm có đủ tính năng NGFW.
Firewall đặt ở đâu trong sơ đồ mạng?
Chuẩn nhất là ngay sau modem/đường truyền của nhà mạng và trước toàn bộ hệ thống: Internet → Firewall → Core Switch → các switch tầng. Máy chủ công khai (web, mail) đặt vào vùng DMZ riêng trên firewall thay vì chung mạng văn phòng. Phần chuyển mạch phía sau tường lửa nên chia VLAN theo phòng ban để sự cố một vùng không lan cả mạng — cách chia có trong bài Switch Layer 2 và Layer 3, còn thiết bị gom trung tâm xem bài Core Switch là gì.
Lưu ý hay bị bỏ sót: firewall chỉ kiểm soát lưu lượng đi qua nó. Hai máy cùng VLAN nói chuyện trực tiếp qua switch thì tường lửa không nhìn thấy — muốn kiểm soát cả bên trong phải chia vùng mạng và dùng thêm 802.1X, port security ở lớp truy cập.
Tư vấn giải pháp tường lửa cho doanh nghiệp
Công ty Cổ Phần Phát Triển Công Nghệ Hợp Nhất tư vấn và cung cấp thiết bị mạng Cisco chính hãng — firewall, switch, router — đủ CO/CQ, bảo hành 12 tháng, kỹ sư hỗ trợ dựng vùng DMZ, VPN chi nhánh và chính sách lọc khi bàn giao. Hotline 0522 388 688.
- Miercom kiểm chứng router Cisco 8000 Series: truy cập Internet trực tiếp 1–9,5 Gbps khi bật đủ tường lửa, IPS và lọc URL
- Giải pháp mạng cho trường học và bệnh viện với Catalyst 9200L, bộ điều khiển 9800-L và access point 9166
- Quản lý switch công nghiệp Cisco IE3500 ngay trên Cisco Cloud Control: một dashboard cho cả văn phòng và khu vực ngoài trời
- Nghịch lý AI trong Wi-Fi doanh nghiệp: số liệu State of Wireless 2026 và 4 việc Cisco khuyên làm
- Switch Cisco Catalyst 1300 series làn gió mới cho hệ thống mạng chuyên nghiệp
- Tăng tốc trong lớp truy cập với các mẫu thiết bị chuyển mạch Cisco Catalyst 9300
- Tại sao Cisco Catalyst 9200 Series luôn là sự chọn lựa số 1?
- Cisco IOS XE mang đến điều kỳ diệu cho kỹ thuật số
- Hướng dẫn cài đặt phần cứng thiết bị chuyển mạch Catalyst C9300 Series
- Tìm hiểu sản phẩm Switch Cisco WS-C2960X-48TS-L


